この記事は 2026年11月18日時点の公式の発表にもとづいています。 数字と制度は、記事の最後に挙げた JPCERT/CC・IPA・個人情報保護委員会などの一次情報で確認したものだけを載せています。
「うちのホームページは毎日見ているけれど、おかしなところはない」
そう感じている会社やお店でも、ホームページが書き換えられていないとは言い切れません。最近の改ざんは、画面の見た目をほとんど変えずに、
- お問い合わせフォームや購入画面に入力された内容をこっそり外へ送る
- 閲覧者を偽サイトやウイルスの配布サイトへ送る
- 検索エンジン向けに、目に見えないリンクを大量に埋め込む
といった形で行われるからです。
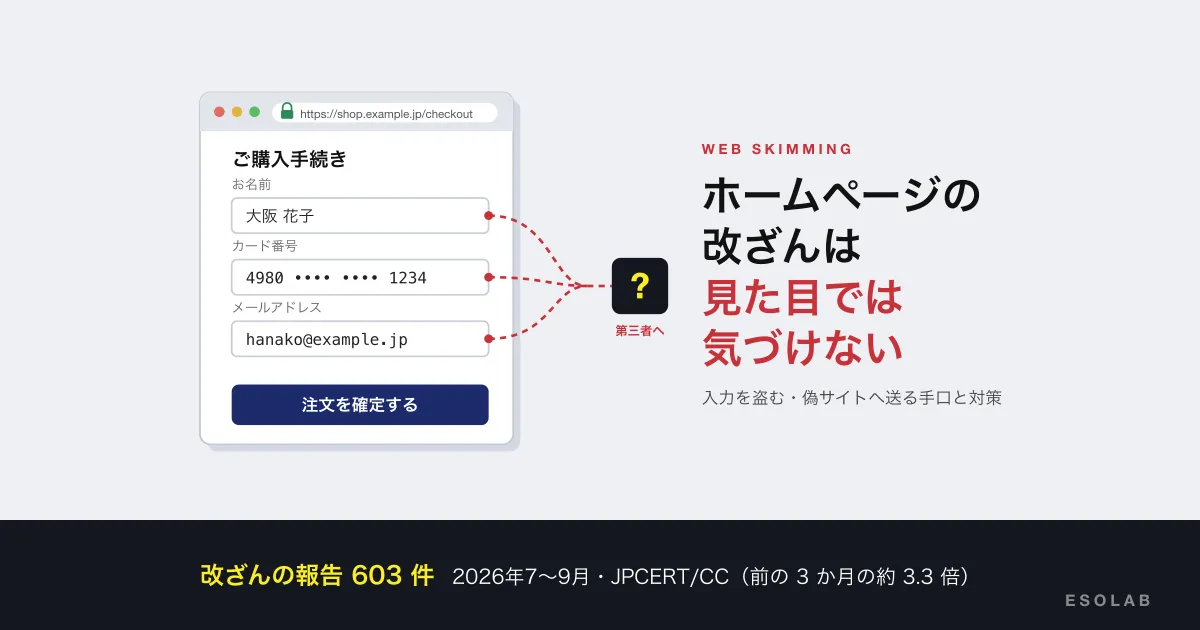
一般社団法人 JPCERT コーディネーションセンター(JPCERT/CC)が 2026年10月22日に公表した四半期レポートによると、2026年7〜9月に JPCERT/CC へ報告された Web サイトの改ざんは 603 件で、前の 3 か月(181 件)から約 3.3 倍に増えました。月ごとにも 7 月 116 件、8 月 194 件、9 月 293 件と増え続けています。
この記事では、IT に詳しくない会社やお店の方に向けて、
- 改ざんで何が起きるのか(入力を盗む・偽サイトへ送る・見えないリンク)
- なぜ自分では気づけないのか
- 気づくためのサインと、確認の方法
- 日頃の対策(更新・管理画面の保護・パスワード・バックアップ・改ざんの検知)
- 被害に気づいたときの手順と、報告の期限
を、ホームページの制作と保守をしている立場から、公的機関の資料にそって順番にまとめます。怖がらせるための記事ではありません。やることを決めておけば、多くの被害は防げるか、小さくできます。
まず結論
- 改ざんは見た目では気づけないことが多い。発覚のきっかけが、カード会社・決済代行会社・お客様などの外からの連絡になることも珍しくない
- 入力ページが書き換えられて個人情報が盗まれた場合(いわゆる Web スキミング)、まだ自社のデータベースに届く前の情報でも、個人情報保護委員会への報告の対象になります(2024年4月1日から)
- 入口の多くは、古い CMS・プラグイン・PHPと、守りの弱い管理画面です。更新と管理画面の保護(アクセス制限・二段階認証)が最優先
- バックアップと改ざんの検知があれば、気づくのが早くなり、戻すのも早くなります
- 気づいたら、記録 → 制作会社・サーバー会社への連絡(カード決済があればカード会社・決済代行会社にも)→ 被害の拡大を止める → 調査 → 個人情報保護委員会への報告の順に。速報の目安は気づいてから 3〜5 日以内です
ホームページの改ざんで、何が起きるのか
「改ざん」は、第三者がサーバーに入り込んだり、CMS の弱点を突いたりして、ホームページのファイルや設定を勝手に書き換えることです。目的によって、大きく 3 つの型があります。

1. 入力した内容を盗む(Web スキミング)
お問い合わせフォーム、会員登録、ネットショップの購入画面などに不正なプログラムを仕込み、閲覧者が入力した名前・住所・メールアドレス・カード番号などを、第三者のサーバーにも送らせる手口です。一般に「Web スキミング」と呼ばれています。
JPCERT/CC の 2026年7〜9月のレポートでは、EC-CUBE で作られた国内の複数のネットショップが改ざんされ、外部のサーバーから取ってきたコードを動かす JavaScript(ブラウザで動くプログラム)が埋め込まれていた事例が紹介されています。開いているページが購入画面かどうかを判定する処理も見つかり、クレジットカード情報などを盗む目的だった可能性がある、とされています。
個人情報保護委員会のガイドラインも、似た状況を例に挙げています。
- ウェブサイトの入力ページが第三者に改ざんされ、入力された個人情報がその第三者に送られた場合
- 入力ページへのリンクやボタンが改ざんされ、偽の入力ページに誘導された場合
「カード決済は決済代行会社の画面で行っているから、うちは関係ない」と思われるかもしれません。しかし個人情報保護委員会事務局の注意喚起では、決済代行会社の画面に移る方式(リンク型)の通販サイトが改ざんされ、偽の決済画面に誘導されてカード情報が盗まれた事例が紹介されています。クレジットカード・セキュリティガイドラインも、カード情報を自社で持たない(非保持化した)加盟店でも、サイトの守りの不備が原因でカード情報が漏れる事案が起きている、と書いています。
2. 偽サイト・ウイルスの配布サイトへ送る
ホームページを書き換えて、訪れた人を偽サイトやウイルスの配布サイトへ転送したり、偽の画面を表示したりする手口です。
IPA(独立行政法人 情報処理推進機構)の「情報セキュリティ10大脅威 2026」の解説書では、攻撃者がウェブサイトを改ざんして偽の認証画像やエラー画面を表示し、その指示どおりに操作した人のパソコンにランサムウェア(データを使えなくして身代金を求めるウイルス)をダウンロードさせる手口が説明されています。個人向けの解説でも、「正規のウェブサイトが改ざんされていて、入力された情報を窃取される」ことが、クレジットカード情報の不正利用の手口の一つに挙げられています。
被害を受けるのはまず閲覧者ですが、会社にとっても深刻です。Google は、サイトがハッキングされていたり、訪問者に危害を及ぼすおそれのある動作が見つかったりすると、検索結果に警告のラベルを付けたり、ブラウザで警告ページを表示したりすることがある、と案内しています。お客様が「このサイトは危険です」という画面を見ることになります。
3. 見えないリンクを埋め込む
閲覧者に直接の害はなくても、信用を損なう改ざんもあります。JPCERT/CC のレポートでは、国内の複数の正規のサイトに、海外のオンラインカジノなどへのリンクを含む HTML が、見えない状態で 5,000 行以上埋め込まれていた事例が紹介されています。攻撃者が売り込みたいページの検索の評価を上げるための、不正な SEO 行為と考えられる、とされています。
画面には何も出ないので、気づかないまま何か月も放置されることがあります。
なぜ「自分では気づけない」のか
改ざんが怖いのは、被害にあっている本人がいちばん気づきにくいことです。
- 見た目が変わらない: 入力を盗むプログラムは、フォームの見た目も動きもそのままにして、裏で情報を送ります。見えないリンクも同じです
- 特定の画面でしか動かない: JPCERT/CC の事例のように、購入画面のときだけ動くものもあります。トップページを見ても分かりません
- ファイルを見ても分かりにくい: 外部のサーバーからコードを取ってきて動かす仕組みだと、サーバー上のファイルには短い 1 行しか残らないことがあります
- お客様も気づかない: 個人情報保護委員会事務局の注意喚起は、偽の決済画面が作られた場合、顧客が気付くことは極めてまれだとしています
同じ注意喚起には、情報システムに詳しい社員がいない会社が、構築と保守を委託してネットショップを始め、数年後に決済代行会社から「カード情報が漏れている可能性がある」と連絡を受けて初めて気づいた事例も載っています。その会社は保守にセキュリティ対策も含まれていると思っていましたが、契約書にはその記載がありませんでした。
被害の大きさ(ネットショップの調査)
個人情報保護委員会は 2022年3月、2018年4月〜2021年3月に漏えい等を報告したネットショップの運営会社への調査結果(回答 71 社)を公表しています。少し前のデータですが、傾向は今も参考になります。
項目 | 調査の結果 |
|---|---|
サイトの作り方 | 外部に委託して構築していた会社が 77% |
直接の原因 | 決済画面の改ざんを引き起こす脆弱性 37%、SQL インジェクション(データベースを不正に操作される弱点)31%、管理画面へのアクセス制限の不備 15% |
委託先との関係 | 責任の範囲を理解しておらず、委託先とも合意していない 38%。契約書・仕様書にセキュリティ対策の記載がない 39% |
サイトの停止 | 約 8 割が一度サイトを停止。停止期間は「半年以上 1 年未満」がいちばん多い |
損失 | 1,000 万円以上の損失と答えた会社が 4 割以上 |
原因の調査 | 外部に頼んだ調査の費用は 100 万〜500 万円が多い |
「小さな会社だから狙われない」とは言えません。同じ委員会事務局の注意喚起は、こうした不正アクセスは企業規模の大小や業種に関係なく仕掛けられている、としています。
気づくためのサイン
次のようなことがあれば、改ざんを疑って確認してください。どれか 1 つで改ざんと決まるわけではありませんが、「気のせい」で片付けないことが大切です。

外から届く連絡
- カード会社・決済代行会社から「カード情報の漏えいのおそれ」の連絡がきた
- サーバー会社から、不正なファイルや大量のメール送信などの連絡がきた
- JPCERT/CC から連絡がきた(JPCERT/CC は、改ざんの報告を受けるとサイトの管理者に連絡し、修正と原因の調査を依頼しています)
- お客様から「別のサイトに飛ばされた」「警告が出た」「このサイトで買い物をした後にカードが不正に使われた」と言われた
検索とブラウザ
- 検索結果の自社サイトに警告のラベルが付いている、ブラウザで警告ページが出る
- 自社のドメインを検索すると、作った覚えのないページ(カジノ・外国語・通販など)が出てくる
- Google Search Console の「セキュリティの問題」に何か表示されている
管理画面とサーバー
- WordPress などの管理画面に、作った覚えのない管理者ユーザーがいる
- 入れた覚えのないプラグインや、見覚えのないファイルがある
- しばらく触っていないのに、
.htaccess・index.php・テーマのheader.php・footer.phpなどの更新日時が新しい(WordPress の公式ドキュメントも、改ざんで書き換えられやすいファイルとしてこれらを挙げています)
確認の方法
1. Google Search Console の「セキュリティの問題」を見る
Google の無料のサービス Search Console にサイトを登録しておくと、Google がハッキングされたコンテンツ・マルウェア(不正なソフトウェア)・ソーシャル エンジニアリング(利用者をだまして危険な操作をさせる手口)を見つけたときに、「セキュリティの問題」レポートに表示されます。まだ登録していなければ、制作会社に頼んで登録しておきましょう。
2. 管理画面のユーザーとプラグインを見直す
管理者の一覧に知らない人がいないか、使っていないプラグインが残っていないかを確認します。辞めた社員や、以前の制作会社のアカウントが残っていれば、この機会に消しておきます。
3. 購入画面・フォームを、実際に動かして確かめる
ネットショップやフォームがあるサイトでは、制作会社や保守会社に、購入画面やフォームのページで読み込まれているプログラム(JavaScript)に、知らない外部の読み込み先がないかを確認してもらいましょう。改ざんは特定の画面でしか動かないことがあるため、トップページだけを見ても分かりません。
4. 外から見える設定を診断する
当社の無料ツール「Web サイト セキュリティ簡易診断」では、URL を入れるだけで、HTTPS・証明書、セキュリティヘッダー、サーバーや PHP の版の表示、WordPress の公開状態などを A〜E で判定できます。WordPress のサイトなら「WordPress セキュリティチェック」も使えます。
ただし、これらは外から見える設定を確かめるもので、改ざんされているかどうかまでは分かりません。改ざんの有無は、サーバーの中のファイルやデータベースを調べる必要があります。
日頃の対策
IPA の「情報セキュリティ10大脅威 2026」(組織編)では、「システムの脆弱性を悪用した攻撃」が 4 位です。解説書は、CMS(プラグインを含む)のようにインターネットから直接アクセスできるものの弱点は、攻撃の道具が公開されると多くの会社に被害が及ぶおそれがある、としています。対策の基本は「入口をふさぐ」「入られても早く気づく」「すぐ戻せる」の 3 つです。
対策 | やること |
1. CMS・プラグイン・PHP の更新 | WordPress 本体・テーマ・プラグイン、EC-CUBE などを最新に。PHP もサポート中の版に(PHP 8.2 は 2026年12月31日で終了) |
2. 管理画面の保護 | 管理画面に入れる場所(IP アドレス)を絞るか、Basic 認証などをもう一段かける。二段階認証を使う。ログインに何度も失敗したらロックする |
3. パスワード | 長く、使い回さない。CMS だけでなく、サーバーの管理画面・FTP・データベースも。辞めた人のアカウントは消す |
4. 不要なものを置かない | 使っていないプラグイン・古いテスト用のページ・バックアップのファイルを、公開される場所に残さない |
5. バックアップ | ファイルとデータベースの両方を、サーバーとは別の場所に。実際に戻せるかも確かめておく |
6. 改ざんの検知・監視 | ファイルの変更を見張るツールや、サーバー会社・保守会社の監視を使う。WAF(攻撃を止める仕組み)も有効 |
7. 委託先との取り決め | 保守契約に、どこまでのセキュリティ対策が含まれるかを書いておく |
2 の管理画面の守り方は、クレジットカード・セキュリティガイドライン(6.1版・2026年3月)で、ネットショップ(EC 加盟店)に2025年4月から求められている対策とほぼ同じです。ガイドラインは、管理画面のアクセス制限と二段階認証(または多要素認証)、10 回以下のログイン失敗でのアカウントのロック、公開する場所に重要なファイルを置かないこと、定期的な脆弱性診断、ウイルス対策ソフトの導入などを、すべて行うこととしています。カード決済を使っているサイトは、制作会社・保守会社と一緒に、対応できているかを確かめてください。
6 の改ざんの検知は、個人情報保護委員会事務局の注意喚起でも「改ざん検知ツール等を導入し、不正アクセス等の有無を確認することも有効」とされています。
PHP の弱点そのものについては「PHP の重大な脆弱性(CVE-2026-109618 / 109619)」、保守にかかる費用の目安は「ホームページの保守費用・管理費の相場」でまとめています。
サイトの URL と、気になっていること(警告が出た・知らないページがある など)を書き添えてください
被害に気づいたときの手順
慌てて全部を消してしまうと、原因も被害の範囲も分からなくなります。次の順番で進めてください。

1. 落ち着いて記録する
何を見ておかしいと思ったか、いつ気づいたか、最近何を変えたか(プラグインを入れた・テーマを変えた など)をメモし、画面を保存します。WordPress の公式ドキュメントも、最初にやることとして記録を挙げています。
2. 制作会社・保守会社・サーバー会社に連絡する
共用のサーバーでは、ほかのサイトにも影響していることがあります。カード決済があるサイトは、契約しているカード会社か決済代行会社にすぐ連絡し、その指示に従います。ガイドラインは、カード情報が漏れたときは速やかに連絡し、要請に従ってカード決済の一時停止や原因の調査などを行うこととしています。
3. 被害が広がらないようにする
入力を盗まれている可能性があれば、フォームや購入画面を止める、サイトをメンテナンス中の表示にするなど、新しい被害を止めます。CMS・サーバーの管理画面・FTP・データベースのパスワードをすべて変更します。
ただし、今の状態のコピーは残しておきます。WordPress の公式ドキュメントも、掃除を始める前に、改ざんされた状態のままでも一度コピーを取っておくよう勧めています。
4. 原因と範囲を調べる
いつから、どのページが、どう書き換えられたか、何件の入力が盗まれた可能性があるかを調べます。先の委員会の調査では、ほぼすべての会社が外部の専門の会社に調査(フォレンジック調査)を頼んでいました。
5. 個人情報保護委員会に報告し、本人に知らせる
改ざんによって個人情報が盗まれた、または盗まれたおそれがあるときは、個人情報保護委員会への報告と本人への通知が必要になることがあります。ガイドラインは、入力ページを作るファイルに、入力情報を盗むような改ざんの痕跡が見つかった場合を、漏えいの「おそれ」がある例に挙げています。
期限の目安 | 内容 | |
|---|---|---|
速報 | 気づいてから速やかに(委員会の案内では3〜5 日以内) | その時点で分かっていること |
確報 | 気づいた日から 30 日以内。不正の目的のおそれがある場合(改ざん・不正アクセスなど)は 60 日以内 | 報告すべき事項のすべて(調べても分からない部分は、分かりしだい追加する) |
本人への通知 | 状況に応じて速やかに | 連絡先が分からない場合などは、公表や問い合わせ窓口の設置で代えることができる |
報告は、委員会のホームページの漏えい等報告フォームから行います(業種によっては、委員会ではなく所管の省庁に報告します)。ランサムウェアなどのサイバー攻撃の事案では、共通の様式(Excel)をメールで出す方法も案内されています。報告の要否や書き方は、委員会の案内を確認し、必要に応じて弁護士などの専門家に相談してください。2027年以降の法改正で変わる点は「改正個人情報保護法でホームページは何を見直す?」で、情報漏えい全体への備えは「2026年の情報漏えいはなぜ過去最悪なのか」でまとめています。
6. 相談・届出の窓口
窓口 | 内容 |
|---|---|
IPA「企業組織向けサイバーセキュリティ相談窓口」 | 企業・組織からのサイバー攻撃の相談 |
IPA「コンピュータ不正アクセス届出」 | 不正アクセスの被害の届出(様式に分かる範囲で書いてメールで送る) |
JPCERT/CC「インシデント報告」 | Web サイトの改ざんなどの報告。関係する管理者への連絡や対処の依頼をしてくれる |
警察「サイバー事案に関する相談窓口」 | 全国共通のオンライン受付と、都道府県警察の窓口。被害届は最寄りの警察署へ |
7. 元に戻し、再発を防ぐ
原因の弱点をふさいでから、きれいなバックアップから戻すか、改ざんされた部分を直します。CMS・プラグインを最新にし、パスワードをもう一度すべて変更します(WordPress の公式ドキュメントも、きれいになった後にもう一度変えるよう勧めています)。Google に警告を出されている場合は、修正後に Search Console から審査をリクエストします。審査には数日から数週間かかることがあります。
当社でお手伝いできること
株式会社Esolab は大阪市中央区の WEB 制作会社です。WordPress などのサイト制作・保守から、PHP での業務システムの開発まで行っています。当社が制作していないサイトでも、次の作業をお受けしています。
- 改ざんの確認: サーバーのファイル、データベース、フォームや購入画面で読み込まれているプログラムを調べ、不審な書き換えがないかをお伝えします
- 改ざんされたときの復旧: 被害の拡大を止める作業、原因の弱点の修正、きれいな状態への復旧、Google への審査のリクエストまで
- 守りの見直し: CMS・プラグイン・PHP の更新、管理画面のアクセス制限と二段階認証、不要なファイルの整理、バックアップの仕組みづくり
- 作り直し・移行のご提案: 古くて直しきれないサイトは、費用を比べて作り直しや移行をご提案します
作業が必要な場合は、内容を確認してからお見積もりします(お見積もりは無料です)。個人情報保護委員会への報告そのものの判断や、お客様への説明の法的な内容は、弁護士などの専門家にご相談ください。
サイトの URL と、わかる範囲でサーバーの種類・CMS(WordPress・EC-CUBE など)を書き添えてください
日頃の更新と見張りをまとめて任せたい場合は、保守・運用プランで、CMS・プラグイン・PHP の更新、バックアップ、表示と改ざんの監視をお受けしています(標準プラン 月 15,000 円〜・税抜)。
他社が作ったサイトの保守もお受けしています
よくある質問
小さな会社のサイトでも狙われますか?
狙われます。個人情報保護委員会事務局の注意喚起は、不正アクセスは企業規模の大小や業種に関係なく仕掛けられているとしています。また警察庁の発表では、2026年上半期に警察庁のセンサーが検知した、弱点を探すなどの不審なアクセスは 1 日・1 IP アドレスあたり 1 万 3,687 件(前年比 50.7% 増)と急増しています。古いプラグインや PHP をそのままにしているサイトは、規模にかかわらず早めに見直してください。
お問い合わせフォームしかなく、カード決済はありません。関係ありますか?
関係があります。個人情報保護委員会のガイドラインでは、入力ページが改ざんされて入力された個人情報が第三者に送られた場合で、その情報を社内で顧客情報などとして管理する予定だったときは、報告の対象として例に挙げられています。名前・メールアドレス・電話番号・相談内容も個人情報です。
カード決済は決済代行会社の画面で行っています。それでも危ないですか?
カード情報を自社で持たない方式は、有効な対策の一つです。ただし、決済代行会社の画面へ移るリンクやボタンが書き換えられて、偽の決済画面に誘導された事例があります。自社のサイトの守りは、引き続き必要です。
無料のセキュリティ診断で、改ざんされているか分かりますか?
分かりません。外から見える設定(HTTPS や、版の表示など)は確かめられますが、改ざんの有無はサーバーの中を調べる必要があります。気になるときは、制作会社・保守会社か当社にご相談ください。
改ざんされたら、ホームページは作り直すしかありませんか?
必ずしもそうではありません。原因の弱点をふさいだうえで、きれいなバックアップから戻したり、書き換えられた部分を直したりして復旧できることが多いです。ただ、CMS や PHP がとても古く、更新すると動かないサイトは、直しても同じ弱点が残るため、作り直しや移行を比べることをおすすめします。
まとめ
- 改ざんには、入力を盗む(Web スキミング)・偽サイトやウイルスへ送る・見えないリンクを埋め込むの 3 つの型がある。どれも見た目では気づきにくい
- JPCERT/CC に報告された改ざんは、2026年7〜9月で 603 件(前の 3 か月の約 3.3 倍)
- 入力ページの改ざんで個人情報が盗まれた(おそれがある)ときは、個人情報保護委員会への報告の対象。速報は気づいてから 3〜5 日以内、確報は 60 日以内
- 対策は、CMS・プラグイン・PHP の更新、管理画面の保護(アクセス制限・二段階認証)、パスワード、バックアップ、改ざんの検知。保守契約にセキュリティ対策の範囲を書いておく
- 気づいたら、記録 → 関係先への連絡 → 被害を止める(コピーは残す)→ 調査 → 報告 → 復旧の順に
「うちのサイトは大丈夫だろうか」という段階からでもご相談ください。大阪市内のお客様には、出張費なしで今のサイトの状態を一緒に確認しながらご相談に伺います。
※ 個人情報保護法の報告の要否など、個別の判断は弁護士などの専門家や個人情報保護委員会にご確認ください。
参考にした情報
- JPCERT/CC 四半期レポート[2026年7月1日~2026年9月30日](2026年10月22日。Web サイト改ざん 603 件、オンラインカジノのリンクの埋め込み・EC-CUBE のサイトへの JavaScript の埋め込みの事例)
- JPCERT/CC インシデント報告の受付
- IPA 情報セキュリティ10大脅威 2026(組織編の解説書・個人編の説明資料)
- IPA サイバーセキュリティ 相談・届出窓口一覧
- IPA コンピュータウイルス・不正アクセスに関する届出について
- 個人情報保護委員会 個人情報の保護に関する法律についてのガイドライン(通則編)(漏えい等の報告。入力ページの改ざんの事例)
- 個人情報保護委員会 漏えい等の対応とお役立ち資料(報告の対象・方法・期限)
- 個人情報保護委員会 「個人情報の保護に関する法律についてのガイドライン」に関するQ&Aの更新(令和6年3月1日)(2024年4月1日施行の規則改正)
- 個人情報保護委員会事務局 WARNING〜ウェブサイトを運営している事業者の皆様への注意喚起〜
- 個人情報保護委員会 EC サイトへの不正アクセスに関する実態調査(2022年3月16日)
- 日本クレジット協会 クレジットカード・セキュリティガイドライン[6.1版](クレジット取引セキュリティ対策協議会。EC 加盟店の脆弱性対策・カード情報漏えい時の対応)
- 警察庁 令和8年上半期におけるサイバー空間をめぐる脅威の情勢等について(2026年9月)
- 警察庁 サイバー事案に関する相談窓口
- Google Search Console ヘルプ: セキュリティの問題レポート
- WordPress.org: FAQ My site was hacked
※ 記事内の数字と制度は 2026年11月18日時点のものです。WordPress は WordPress Foundation の商標です。